WordPress Backdoor Malware: মুছে ফেলার পরও কীভাবে আবার ফিরে আসছে?
একটি WordPress website malware আক্রান্ত হওয়ার পর সাধারণত আমাদের প্রথম কাজ হয় infected file খুঁজে বের করা, malicious plugin remove করা এবং database clean করা।
কিন্তু সম্প্রতি security researchers এমন একটি WordPress Backdoor Malware বিশ্লেষণ করেছেন, যেটিকে শুধু একটি infected file delete করে পুরোপুরি remove করা নাও যেতে পারে।
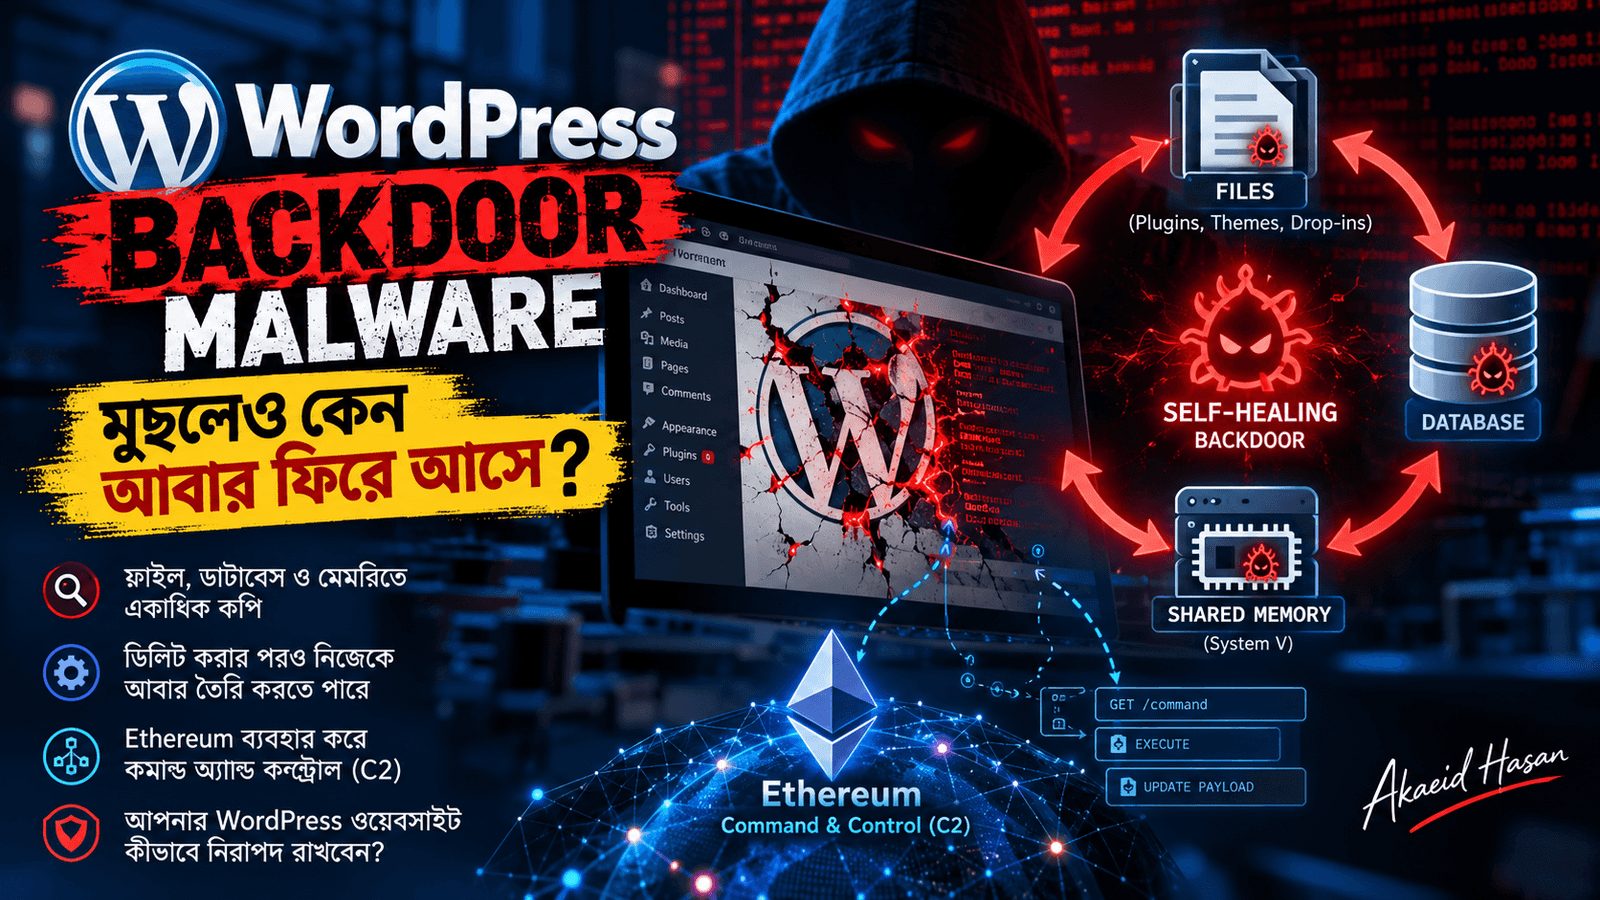
SC নামে পরিচিত এই malware একই payload-এর একাধিক copy website files, WordPress database এবং server support করলে System V shared memory-তেও রাখতে পারে। একটি copy বেঁচে থাকলে সেটি অন্য component-গুলো আবার তৈরি করতে পারে।
ফলে আপনি malicious plugin delete করলেন, কিন্তু কিছু সময় পর সেটি আবার ফিরে এলো—এমন পরিস্থিতি তৈরি হতে পারে।
Sucuri-এর security researcher Gabriel Barbosa এই malware architecture-কে একটি “self-healing mesh” হিসেবে বর্ণনা করেছেন। তাদের গবেষণায় একই backdoor-এর persistence অন্তত আটটি জায়গায় পাওয়া গেছে।
পরবর্তীতে ১ অক্টোবর ২০২৬-এ The Hacker News বিষয়টি নিয়ে বিস্তারিত প্রতিবেদন প্রকাশ করে।
SC WordPress Malware আসলে কী?
SC হচ্ছে একটি sophisticated WordPress malware family, যেখানে attacker শুধু একটি malicious PHP file রেখে যায় না।
বরং পুরো infection-টিকে এমনভাবে তৈরি করা হয় যেন malware-এর বিভিন্ন অংশ একে অপরকে আবার restore করতে পারে।
সহজভাবে ধরুন:
Malicious Plugin → Database → Theme → Drop-in File → Shared Memory → আবার Malicious Plugin
এই chain-এর মধ্যে একটি component যদি থেকে যায়, সেটি অন্য component পুনরায় তৈরি করতে পারে।
এ কারণেই traditional “একটা infected file পেয়েছি, delete করে দিয়েছি” ধরনের cleanup এই malware-এর ক্ষেত্রে যথেষ্ট নাও হতে পারে।
Sucuri-এর analysis অনুযায়ী payload website-এর files, database এবং shared memory-সহ একাধিক persistence location ব্যবহার করতে পারে।
কেন এটাকে “Self-Healing” WordPress Backdoor বলা হচ্ছে?
“Self-healing” কথাটি শুনে মনে হতে পারে malware নিজের code নিজে repair করছে।
বাস্তবে বিষয়টি একটু ভিন্ন।
Malware-এর একই বা related copy website-এর একাধিক জায়গায় রাখা থাকে। একটি copy remove করা হলে surviving component missing অংশটি আবার লিখে দিতে পারে।
উদাহরণ হিসেবে:
আপনি malicious plugin delete করলেন।
কিন্তু advanced-cache.php-এর infected version এখনও রয়েছে।
সেটি আবার plugin তৈরি করে দিল।
অথবা files clean করেছেন, কিন্তু database-এর ভেতরে encoded payload রয়ে গেছে।
পরবর্তী website request-এর সময় database থেকে malware আবার disk-এ restore হতে পারে।
Server-এ System V shared memory support থাকলে RAM-এর একটি shared-memory segment-এও malicious PHP payload থাকতে পারে। এমন অবস্থায় শুধু files এবং database clean করলেও surviving memory copy থেকে infection ফিরে আসতে পারে।
Malware কোথায় কোথায় লুকিয়ে থাকতে পারে?
Sucuri যে compromised WordPress installation বিশ্লেষণ করেছে, সেখানে malware architecture-এর বিভিন্ন অংশ পাওয়া গেছে WordPress-এর একাধিক sensitive location-এ।
এর মধ্যে ছিল .user.ini, hidden PHP loader, wp-content/db.php, advanced-cache.php, active theme-এর functions.php, একটি must-use plugin এবং একই malware-এর একটি regular plugin copy।
Database-এর মধ্যেও encoded payload রাখা হয়েছিল।
আর server environment support করলে System V shared memory ব্যবহার করা হচ্ছিল আরেকটি persistence layer হিসেবে।
এখানেই বিষয়টি সাধারণ WordPress malware infection থেকে বেশি জটিল হয়ে যায়।
WordPress Database Clean করলেও Malware কেন ফিরে আসতে পারে?
অনেক website owner মনে করেন database scan এবং infected PHP files delete করলেই website clean।
কিন্তু SC malware analysis দেখাচ্ছে, files এবং database-কে আলাদা সমস্যা হিসেবে দেখলে cleanup incomplete হতে পারে।
ধরুন database থেকে malicious entry remove করেছেন।
কিন্তু theme-এর functions.php-এ malicious code থেকে গেছে।
সেটি আবার database-এ payload লিখতে পারে।
আবার বিপরীত ঘটনাও ঘটতে পারে।
File system clean করা হয়েছে, কিন্তু database-এর একটি option row-তে encoded malware রয়ে গেছে। Surviving loader সেই database content ব্যবহার করে আবার backdoor তৈরি করতে পারে।
এ কারণেই compromised WordPress website clean করার সময় full environment analysis গুরুত্বপূর্ণ।
Shared Memory কেন গুরুত্বপূর্ণ?
এই malware-এর সবচেয়ে interesting technical দিকগুলোর একটি হচ্ছে System V shared memory ব্যবহার।
Shared memory মূলত server-এর RAM-এর একটি অংশ, যা processes-এর মধ্যে data share করার জন্য ব্যবহার করা যায়।
Sucuri জানিয়েছে, compatible server environment-এ SC payload একটি fixed-key shared-memory segment-এ PHP code রাখতে পারে।
এর অর্থ হলো:
Disk থেকে malicious file delete করা হয়েছে।
Database-ও clean করা হয়েছে।
তারপরও RAM-এর shared-memory segment-এ malicious payload surviving থাকলে malware পুনরায় তৈরি হওয়ার সম্ভাবনা থাকতে পারে।
তবে গুরুত্বপূর্ণ বিষয় হলো—সব hosting/server environment-এ System V shared memory একইভাবে available বা usable নয়।
তাই প্রতিটি WordPress infection-এ এই behaviour থাকবে—এমনটা ধরে নেওয়া ঠিক হবে না।
Ethereum-এর সঙ্গে WordPress Malware-এর সম্পর্ক কী?
এই ঘটনায় আরেকটি unusual বিষয় হচ্ছে Ethereum blockchain infrastructure ব্যবহার করে Command-and-Control বা C2 communication করা।
এখানে Ethereum ব্যবহার করার অর্থ এই নয় যে website থেকে cryptocurrency mining করা হচ্ছে অথবা website owner-এর cryptocurrency চুরি করাই মূল উদ্দেশ্য।
Research অনুযায়ী backdoor public Ethereum RPC gateways এবং smart-contract-related infrastructure ব্যবহার করে command-and-control information retrieve করতে পারে।
Traditional malware অনেক সময় একটি fixed command server-এর সঙ্গে যোগাযোগ করে।
কিন্তু legitimate blockchain infrastructure ব্যবহার করলে malicious communication identify বা block করা আরও challenging হতে পারে।
এই Backdoor Website-এ কী করতে পারে?
SC backdoor শুধু নিজেকে restore করেই থেমে থাকে না।
Research অনুযায়ী malware administrator interface থেকে নিজেকে hide করতে পারে, hidden administrator account তৈরি করতে পারে, additional payload retrieve করতে পারে এবং remote PHP বা JavaScript execution-এর সুযোগ দিতে পারে।
এর মাধ্যমে attacker compromised website-এর উপর উল্লেখযোগ্য নিয়ন্ত্রণ পেতে পারে।
Malicious JavaScript visitor-facing pages-এ inject করা হলে website visitor-ও ঝুঁকির মধ্যে পড়তে পারে। The Hacker News-এর প্রতিবেদনে সম্ভাব্য skimmer বা অন্যান্য malicious payload deployment-এর কথাও উল্লেখ করা হয়েছে।
তাহলে কি WordPress নিজেই Unsafe?
না।
এই ঘটনাকে “WordPress core-এর নতুন vulnerability” হিসেবে দেখা ঠিক হবে না।
বর্তমানে প্রকাশিত গবেষণায় SC malware কীভাবে প্রথম website-এ প্রবেশ করেছে, সেই initial infection vector নিশ্চিতভাবে শনাক্ত করা হয়নি।
The Hacker News-এর report-এ সম্ভাব্য সাধারণ attack vector হিসেবে vulnerable plugin/theme, weak credentials, compromised software supply chain অথবা insecure upload functionality-এর মতো বিষয় উল্লেখ করা হয়েছে; তবে SC infection-এর নির্দিষ্ট initial entry point নিশ্চিত নয়।
WordPress-এর official security documentation নিয়মিত WordPress core, themes এবং plugins update রাখা এবং actively maintained software ব্যবহার করার পরামর্শ দেয়।
WordPress নতুন করে setup করলে security এবং backup শুরু থেকেই গুরুত্ব দেওয়া উচিত। এ বিষয়ে আমার WordPress setup guide-এও basic security এবং backup configuration নিয়ে আলোচনা করেছি। WordPress setup guide দেখুন
আপনার WordPress Website-এ এমন Infection সন্দেহ হলে কী করবেন?
শুধু WordPress Dashboard থেকে suspicious plugin delete করাকে complete malware cleanup ধরে নেওয়া উচিত নয়।
একটি compromised site-এর ক্ষেত্রে professional incident-response approach বেশি নিরাপদ।
বিশেষ করে website যদি business, WooCommerce, membership বা customer-data based হয়, তাহলে পুরো environment inspect করা গুরুত্বপূর্ণ।
একটি practical security checklist হতে পারে:
- Website-এর clean backup এবং প্রয়োজনীয় logs preserve করুন
- WordPress files এবং core integrity পরীক্ষা করুন
wp-content, plugins, MU plugins, themes এবং drop-in files পরীক্ষা করুন- Database-এর suspicious options, users এবং injected content inspect করুন
- Unknown administrator account আছে কি না পরীক্ষা করুন
- WordPress cron এবং server cron jobs review করুন
- Server environment-এ unusual persistence mechanism আছে কি না hosting provider-এর সহায়তায় পরীক্ষা করুন
- WordPress core, plugins এবং themes trusted source থেকে update বা clean copy দিয়ে replace করুন
- WordPress admin, hosting, database, SFTP/SSH এবং সংশ্লিষ্ট credentials rotate করুন
- WordPress authentication salts/keys refresh করুন
- Initial entry point identify করে vulnerability বা misconfiguration fix করুন
- Clean, verified backup থাকলে প্রয়োজন অনুযায়ী restore strategy ব্যবহার করুন
- Cleanup-এর পর file integrity, traffic এবং login activity monitor করুন
WordPress-এর official hardening documentation file permissions, database security, backups, monitoring এবং server security-এর মতো বিষয়গুলোকে একটি complete security strategy-এর অংশ হিসেবে বিবেচনা করে।
শুধু Backup থাকলেই কি যথেষ্ট?
Backup অত্যন্ত গুরুত্বপূর্ণ, তবে backup-এর quality এবং backup তৈরির সময়ও গুরুত্বপূর্ণ।
যদি malware দুই মাস ধরে website-এ থাকে এবং আপনি গত সপ্তাহের infected backup restore করেন, তাহলে infection আবার ফিরে আসতে পারে।
WordPress-এর official documentation অনুযায়ী full WordPress recovery-এর জন্য সাধারণত files এবং database—দুটোরই backup প্রয়োজন।
তাই শুধু database backup বা শুধু public_html folder backup রাখার পরিবর্তে consistent full-site backup strategy রাখা ভালো।
WordPress security এবং professional development-এর ক্ষেত্রে long-term maintenance কেন গুরুত্বপূর্ণ, সে বিষয়ে আমার How to Choose a WordPress Developer in 2026 guide-এও বিস্তারিত আলোচনা করেছি।
Website Owner-দের জন্য এই ঘটনার সবচেয়ে বড় শিক্ষা কী?
SC malware-এর সবচেয়ে গুরুত্বপূর্ণ lesson হলো:
Modern website infection সবসময় একটি file নয়; অনেক সময় এটি পুরো একটি persistence system হতে পারে।
আগে malware cleanup বলতে অনেকেই infected PHP file locate করে remove করাকে বুঝতেন।
কিন্তু advanced attack-এ persistence থাকতে পারে files, database, scheduled tasks, server configuration এবং memory-level resources-এর মধ্যেও।
তাই malware বারবার ফিরে আসলে শুধু “scanner কাজ করছে না” ধরে নেওয়া ঠিক হবে না।
বরং investigation করতে হবে—কোন surviving component malware-টিকে আবার তৈরি করছে?
Sucuri-এর গবেষণাতেও durable cleanup-এর জন্য files, database এবং shared memory-কে একটি combined problem হিসেবে বিবেচনা করার কথা বলা হয়েছে।
WordPress Website Security কীভাবে শক্তিশালী করবেন?
WordPress website secure রাখার জন্য একটি single security plugin-এর উপর পুরোপুরি নির্ভর করা যথেষ্ট নয়।
Security একটি layered process।
WordPress core, plugins এবং themes updated রাখা, unused plugins/themes remove করা, strong unique passwords ও appropriate user roles ব্যবহার করা, regular verified backup রাখা, correct file permissions maintain করা এবং suspicious activity monitor করা—সবগুলো layer একসঙ্গে কাজ করে।
Official WordPress security guide-ও WordPress এবং installed themes/plugins updated রাখাকে অন্যতম গুরুত্বপূর্ণ security practice হিসেবে উল্লেখ করে।
আপনি যদি নতুন business website তৈরি করেন অথবা existing WordPress website redesign করেন, শুরু থেকেই security, performance এবং maintainability architecture-এর অংশ হওয়া উচিত।
আমার WordPress Website Development service-এ development-এর পাশাপাশি basic security setup, performance optimization এবং post-launch support অন্তর্ভুক্ত রয়েছে।
এটি কি WordPress Developer-দের জন্যও গুরুত্বপূর্ণ?
অবশ্যই।
Developer হিসেবে শুধু frontend design অথবা Elementor দিয়ে website তৈরি জানাই যথেষ্ট নয়।
WordPress request lifecycle, MU plugins, drop-ins, database structure, PHP configuration, cron এবং hosting environment সম্পর্কে basic understanding থাকলে unusual behaviour দ্রুত identify করা সহজ হয়।
বিশেষ করে client যদি বলে:
“Malware clean করার পর আবার ফিরে আসছে।”
তাহলে শুধু plugin folder scan না করে broader persistence mechanism consider করতে হবে।
একই কারণে WordPress developer নির্বাচন করার সময় design skill-এর পাশাপাশি security, performance এবং maintenance knowledge-ও বিবেচনা করা উচিত।
Cybersecurity আরও জটিল হয়ে যাচ্ছে
Website security-এর সঙ্গে এখন traditional malicious scripts-এর পাশাপাশি automation, AI এবং decentralized infrastructure-ও যুক্ত হচ্ছে।
SC malware-এর Ethereum-based command infrastructure তার একটি interesting example।
Cybersecurity ecosystem কীভাবে পরিবর্তিত হচ্ছে তার আরেকটি সাম্প্রতিক উদাহরণ নিয়ে আমি আগে Claude ও OpenAI security research বিষয়ে একটি analysis প্রকাশ করেছি। Claude OpenAI Hack 2026 article পড়ুন
শেষ কথা
SC WordPress Backdoor Malware আমাদের একটি গুরুত্বপূর্ণ বিষয় মনে করিয়ে দেয়:
Malware remove করা আর compromised system পুরোপুরি secure করা একই জিনিস নয়।
একটি malicious file delete করার পর website clean মনে হলেও database, theme, MU plugin, scheduled task অথবা supported server environment-এ shared memory-এর মতো অন্য persistence location থেকে infection আবার ফিরে আসতে পারে।
তাই কোনো WordPress website বারবার malware আক্রান্ত হলে সমস্যাটিকে শুধু একটি file-এর সমস্যা না দেখে complete website and server security incident হিসেবে investigate করা উচিত।
সবচেয়ে গুরুত্বপূর্ণভাবে, এই report দেখে আতঙ্কিত হওয়ার প্রয়োজন নেই এবং এটিকে সব WordPress site-এর vulnerability হিসেবেও দেখা উচিত নয়।
বরং এটি দেখায় কেন নিয়মিত update, secure configuration, verified backup, monitoring এবং professional incident response গুরুত্বপূর্ণ।
আমি Akaeid Hasan, একজন WordPress ও Frontend Developer। WordPress development, website security, performance এবং web technology নিয়ে নিয়মিত practical content শেয়ার করি।
আরও WordPress guide এবং web development content পড়তে Akaeid Hasan Blog দেখুন।
আপনার WordPress website development, redesign বা security-related technical support প্রয়োজন হলে আমার সঙ্গে যোগাযোগ করতে পারেন।
Frequently Asked Questions
WordPress Backdoor Malware কী?
WordPress Backdoor Malware হচ্ছে এমন malicious code যা attacker-কে website-এ unauthorized persistent access দিতে পারে। এটি plugin, theme, database বা অন্য server-side location-এ লুকিয়ে থাকতে পারে।
Malware delete করার পরও WordPress site আবার infected হতে পারে?
হ্যাঁ। যদি malware-এর অন্য persistence component থেকে যায়, সেটি deleted component আবার তৈরি করতে পারে। SC malware research-এ files, database এবং shared memory-এর মধ্যে এমন redundancy দেখা গেছে।
SC WordPress Malware কি সব WordPress website-এ আছে?
না। এটি একটি নির্দিষ্ট malware family নিয়ে security research। এটিকে WordPress-এর সব installation-এ থাকা সমস্যা বা WordPress core-এর universal vulnerability হিসেবে দেখা উচিত নয়।
Ethereum কি WordPress website hack করছে?
না। Ethereum নিজে website hack করছে না। SC malware-এর operator legitimate Ethereum blockchain infrastructure-কে command-and-control communication-এর একটি channel হিসেবে ব্যবহার করেছে।
WordPress Malware থেকে website কীভাবে নিরাপদ রাখব?
WordPress core, plugins এবং themes updated রাখুন, strong credentials ব্যবহার করুন, unnecessary software remove করুন, regular clean backup রাখুন এবং file/database activity monitor করুন। WordPress-এর official security documentation-ও regular updates এবং proper hardening-এর ওপর গুরুত্ব দেয়।


 or call +8801580726459 for WordPress development and support. This image showcases Akaeid Hasan’s custom WordPress plugin development work and the UploadShield solution for better WordPress website and Media Library management.](https://akaeidhasan.com/wp-content/uploads/2026/10/Akaeid-Hasan-UploadShield-WordPress-Plugin-–-Image-Upload-Size-Control-768x432.png)